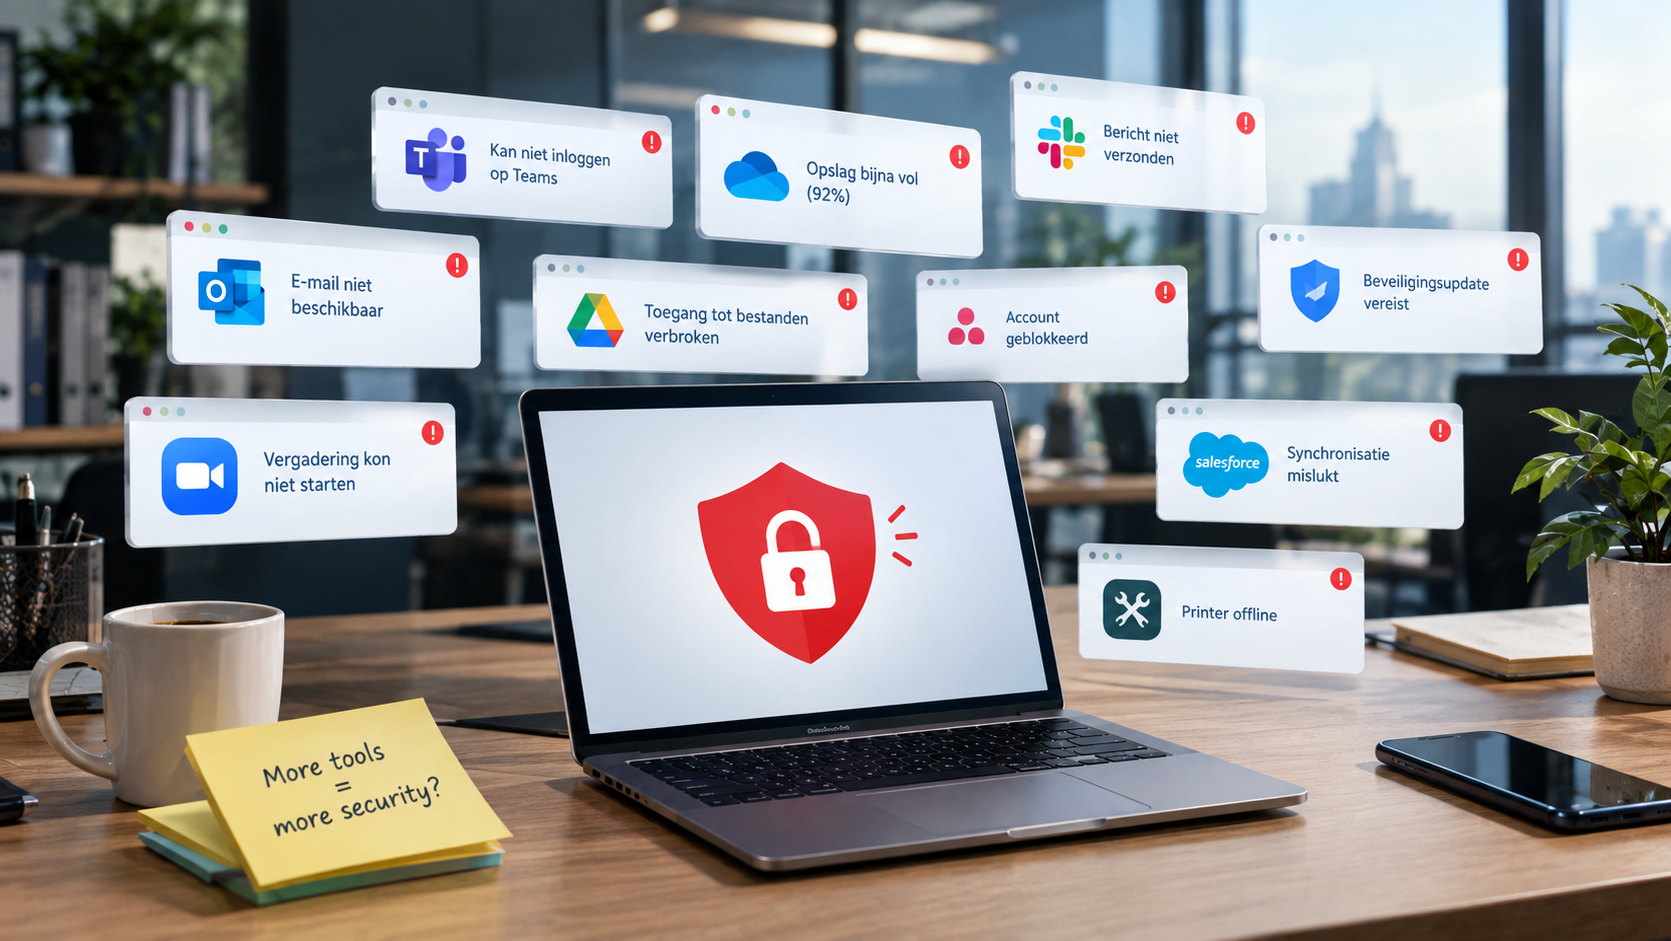
Un altre antivirus. Un nou tallafoc. Un filtre de correu addicional. Cada compra semblava l’encertada en aquell moment. Per què, doncs, la teva seguretat mai sembla del tot completa? Per a moltes pimes, això no és una hipòtesi. Diversos estudis mostren que el 46% de les pimes utilitzen entre 11 i 40 solucions de seguretat diferents, i un 6% gestiona més de 60 eines. Tot i així, el 67% afirma que la complexitat és una barrera per a una defensa eficaç. Comprar més eines no equival a estar més ben protegit. En aquest article expliquem per què una caixa d’eines saturada genera una falsa sensació de seguretat i què funciona realment per a les empreses que es prenen la protecció seriosament.
En xifres
El 46% de les pimes utilitza entre 11 i 40 eines de seguretat diferents. El 67% d’aquestes empreses afirma que la complexitat és un obstacle per a una defensa eficaç. Font: Dutch IT Channel / Informe de Ciberseguretat per a PIMES 2025
1. Per què les pimes continuen comprant eines de seguretat
L’instint d’afegir més eines és del tot comprensible. Cada amenaça que surt a les notícies —ransomware, pesca de credencials (phishing), frau del CEO— desencadena una compra destinada a abordar aquest risc puntual. Amb el temps, hi ha una eina per a cada por, però cap visió de conjunt cohesionada.
Això s’anomena dispersió d’eines (tool sprawl): un entorn de seguretat que ha crescut de forma desordenada com a resposta a incidents aïllats o ofertes comercials, en lloc d’haver nascut d’una estratègia meditada. Cada compra individual tenia sentit en el seu moment; el resultat final és un mosaic desconnectat.
Què impulsa aquestes decisions de compra?
2. Massa eines generen complexitat... i angles morts
Hi ha una relació directa entre el nombre d’eines d’una infraestructura de seguretat i la probabilitat d’errors de configuració. Cada eina té el seu propi tauler de control, les seves alertes, el seu cicle d’actualitzacions i el seu propi administrador (o assumeix que n’hi ha un).
A la pràctica, ningú no té una visió global de com interactuen totes les eines entre si. Com a conseqüència, petites escletxes —una directiva desactualitzada, un equip oblidat durant una actualització o una funció desactivada temporalment— passen totalment desapercebudes.
Angle mort
Prop del 20% de les empreses no poden confirmar si han patit un ciberatac. Motiu: «la manca de monitoratge i visibilitat» sobre el seu propi entorn de seguretat. Font: Grant Thornton Cyber Readiness Report Q3 2025
Fatiga d'alertes: quan l'excés d'avisos esdevé un perill
Cada eina genera notificacions. Quan deu eines produeixen desenes d’avisos diaris cadascuna, ningú no té la capacitat d’avaluar què és realment urgent. L’equip comença a revisar-les per sobre o a descartar-les directament, no pas per negligència, sinó perquè el volum és del tot inassumible.
Això és la fatiga d’alertes (alert fatigue), i és molt més perillosa del que sembla. Un intent d’inici de sessió sospitós, una transferència inusual d’arxius o una petició MFA fallida poden ser l’inici d’un atac. Si es perden enmig del soroll, l’atacant té marge per moure’s per la xarxa sense ser detectat.
3. Les eines duplicades suposen el doble de costos sense aportar més protecció
Moltes pimes paguen per la mateixa funcionalitat més d’un cop sense adonar-se’n. Una suite de protecció d’endpoints sovint ja inclou escaneig de correu i mòduls de tallafoc. Tot i això, sovint es contracten a part un filtre de correu independent, un altre tallafoc i una solució addicional de còpies de seguretat, cadascun d’un proveïdor diferent.
Aquest solapament costa diners, però el problema real és operatiu. Dues eines que supervisen el mateix poden entrar en contradicció. Durant un incident, l’equip perd un temps preciós intentant esbrinar de quina eina fiar-se abans de poder actuar, mentre el rellotge avança.
Un exemple pràctic de solapament d'eines
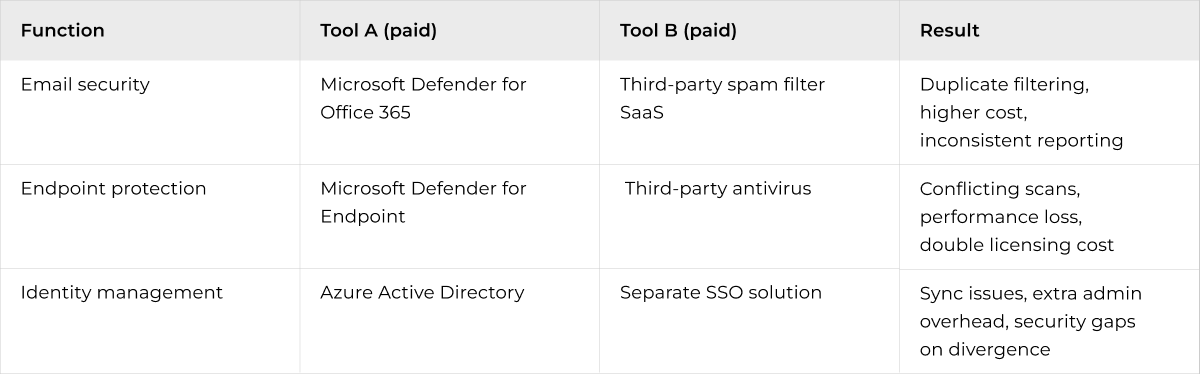
Microsoft 365 Business Premium ja ofereix una base de seguretat sòlida per a la majoria de pimes —incloent-hi protecció de correu, gestió d’endpoints i control d’identitats. Malgrat això, sovint veiem empreses que hi afegeixen múltiples eines independents que dupliquen exactament les mateixes funcions.
Monthly tech tips for SMBs
Quick, useful tech tips to help your business run better. We don’t send often — but when we do, it’s worth opening.
4. Les eines mal configurades ofereixen una falsa seguretat
Que una eina estigui en marxa no vol dir necessàriament que estigui protegint. La causa més subestimada dels incidents de seguretat a les pimes no és l’absència de programari, sinó la presència de programari configurat de manera incorrecta.
Diversos informes indiquen que fins al 74% de les pimes han adoptat algunes mesures de seguretat, però obtenen puntuacions deficients en elements crítics. Això no és el mateix que no fer res: de fet, és encara més perillós, ja que transmet la impressió que tot està sota control.
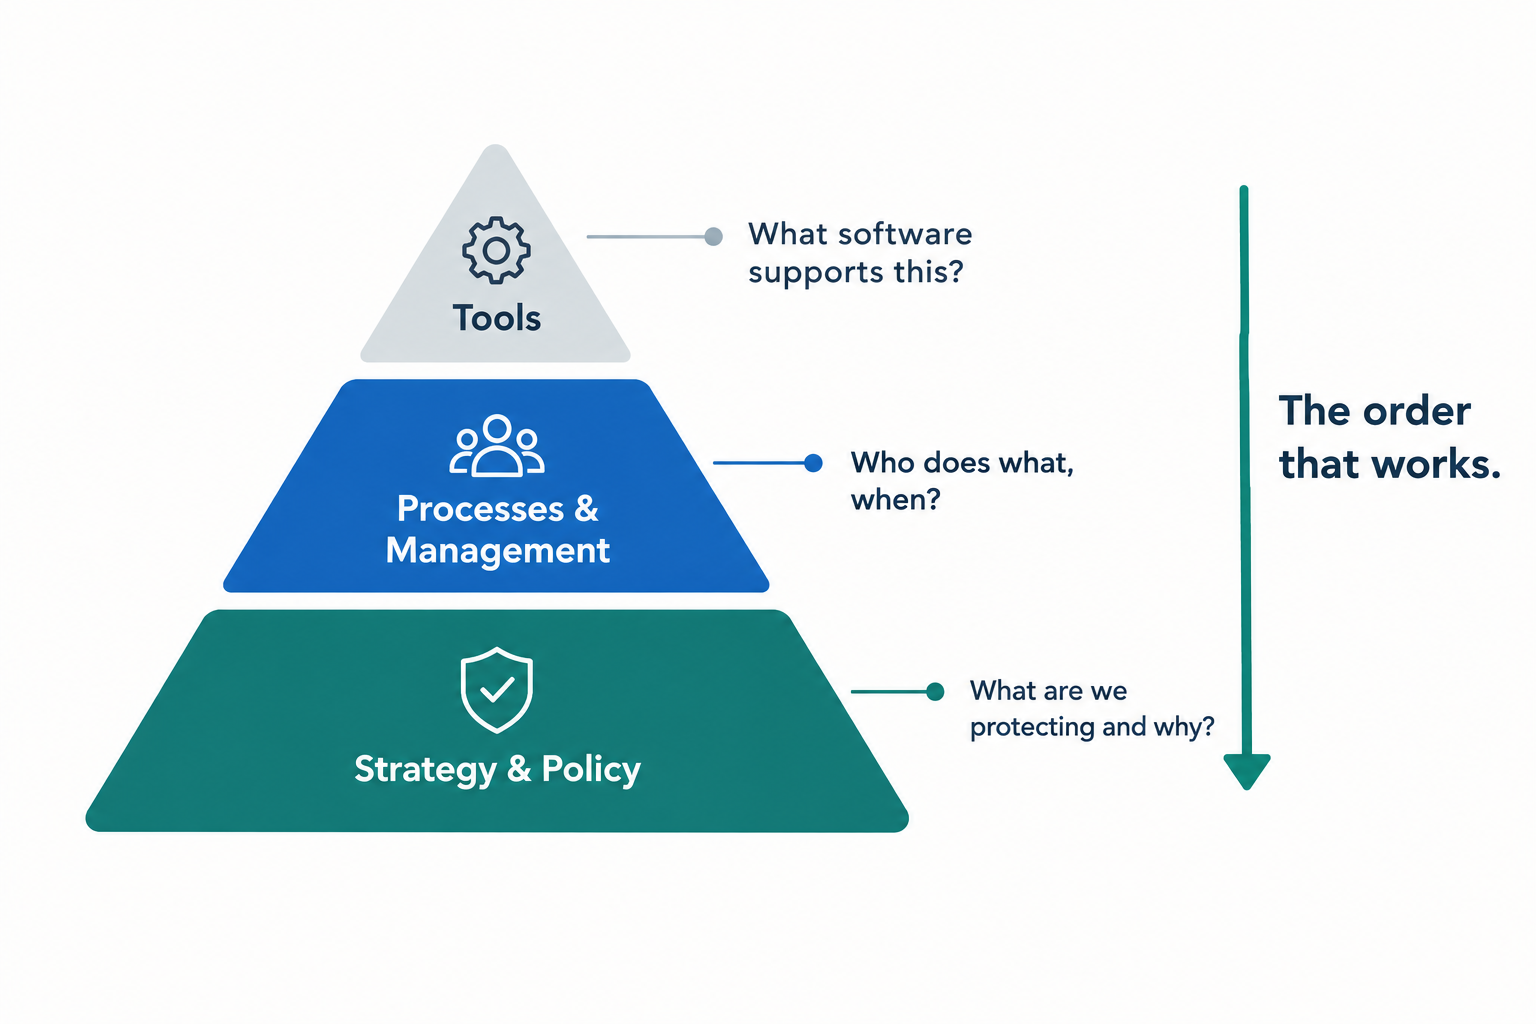
Com sorgeixen els errors de configuració
5. El factor humà: la tecnologia no protegeix contra les persones
La tecnologia protegeix sistemes; les persones protegeixen organitzacions. Aquesta diferenciació és clau, ja que la majoria d’atacs amb èxit a les empreses no comencen per una fallada tècnica, sinó per un treballador que fa clic a un enllaç, comparteix una contrasenya o autoritza una factura fraudulenta.
El phishing continua sent el principal vector d’atac el 2026, representant la gran majoria dels atacs consumats a les pimes, malgrat que moltes d’aquestes empreses ja tenen sistemes de seguretat per al correu.
Clau
Un treballador capacitat per detectar el phishing és més eficaç que deu filtres de correu funcionant en paral·lel. «La formació en conscienciació és una de les inversions amb un retorn més alt (ROI) en ciberseguretat per a pimes.» — NCSC, Avaluació de Ciberseguretat 2025
El que aporta la formació que les eines no poden donar
-
• Els empleats aprenen a detectar comportaments anòmals, fins i tot quan superen els filtres• Les simulacions de phishing generen consciència sense provocar danys reals• Una cultura oberta de notificació redueix substancialment l’impacte d’un atac reeixit• Supervisió humana davant de transaccions estranyes, peticions d’accés o patrons d’inici de sessió inusualsA CloudConnected integrem la formació en conscienciació i les simulacions de phishing com a part estàndard de cada projecte de seguretat —no com un afegit opcional, sinó com a fonament.
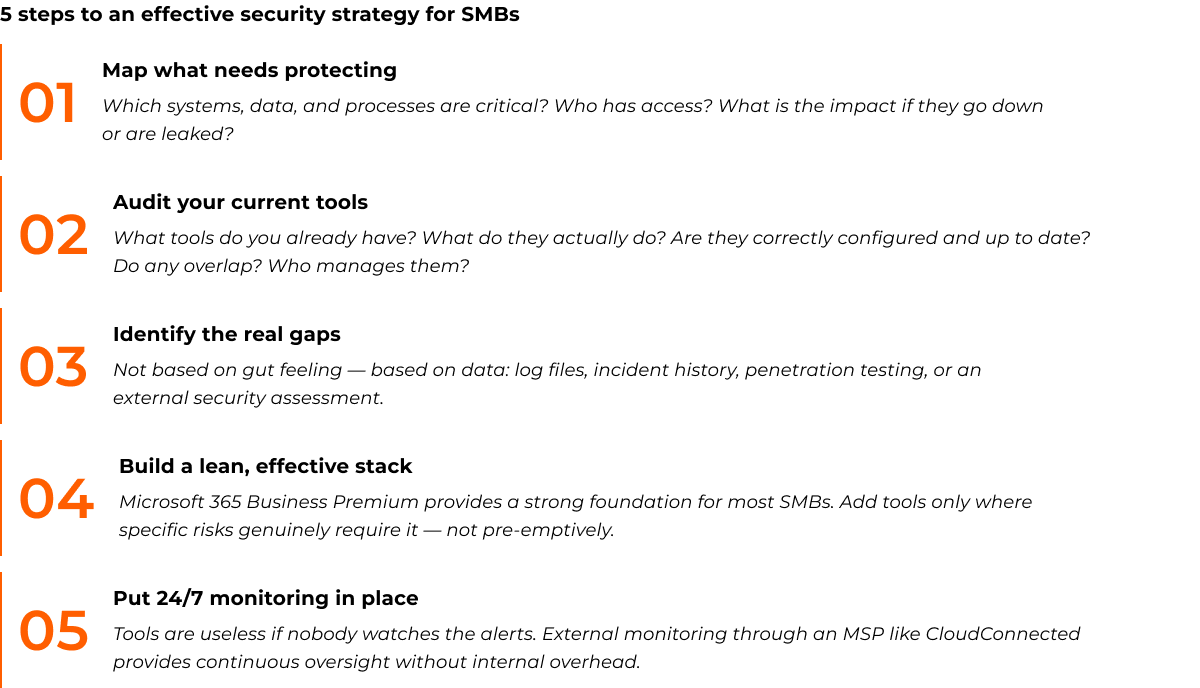
6. El que sí que funciona: l'estratègia primer
La pregunta no és quantes eines necessites. La pregunta és: què has de protegir, qui hi té accés i què faràs si alguna cosa falla?
Una estratègia de seguretat comença pel coneixement, no pel programari. Un cop saps quines són les joies de la corona de la teva organització (dades de clients, sistemes financers, processos de producció), pots establir quines eines mitiguen aquests riscos concrets.
Cas pràctic: del caos d'eines a una seguretat transparent
Estudi de cas — Empresa distribuïdora a l'engròs, 45 treballadors
- El problema: Al llarg de sis anys, una empresa distribuïdora havia anat adquirint nou eines de seguretat diferents arran d’incidents puntuals o recomanacions comercials. Eren gestionades per un empleat d’IT a temps parcial que també cobria el servei d’assistència. Una auditoria interna va descobrir que tres eines feia més d’un any que no es configuraven. Dues eines monitoritzaven sistemes coincidents i generaven una mitjana de 340 alertes diàries que ningú no revisava amb regularitat.
- La solució: CloudConnected va dur a terme una avaluació de l’entorn tecnològic. Es van consolidar cinc eines dins de Microsoft 365 Business Premium (incloent Defender for Endpoint i Defender for Office 365). Se’n van conservar dues per a funcions específiques no cobertes per Microsoft i es va canviar el sistema de còpies per Acronis amb proves periòdiques de restauració.
- El resultat: Les alertes diàries van passar de 340 a només 18 (totes rellevants i resoltes en menys de quatre hores). Els costos mensuals en seguretat es van reduir un 31%. El tècnic d’IT va poder dedicar-se al manteniment proactiu en lloc d’haver d’apagar focs contínuament.
- «Ens pensàvem que estàvem ben protegits perquè teníem moltes eines. Ara sabem que estem realment més segurs perquè entenem exactament què fa cadascuna.» — Responsable d’IT
Conclusions principals: què pots fer avui mateix
La majoria d’empreses que disposen d’un pla de resposta a incidents en detecten les fallades el primer cop que el posen a prova. Aquelles que les detecten durant un incident real paguen un preu molt més alt per solucionar-les.
Puntos de acción: